
OpenAI revisa sus sistemas tras una brecha de seguridad en el portal de salud del gobierno australiano
Puntos Clave
- OpenAI renueva su seguridad tras una brecha en el portal de salud de Australia
- El parlamento australiano exige mayor responsabilidad legal a los proveedores de IA
- Se consideran pruebas de penetración obligatorias para contratos de IA con el Estado
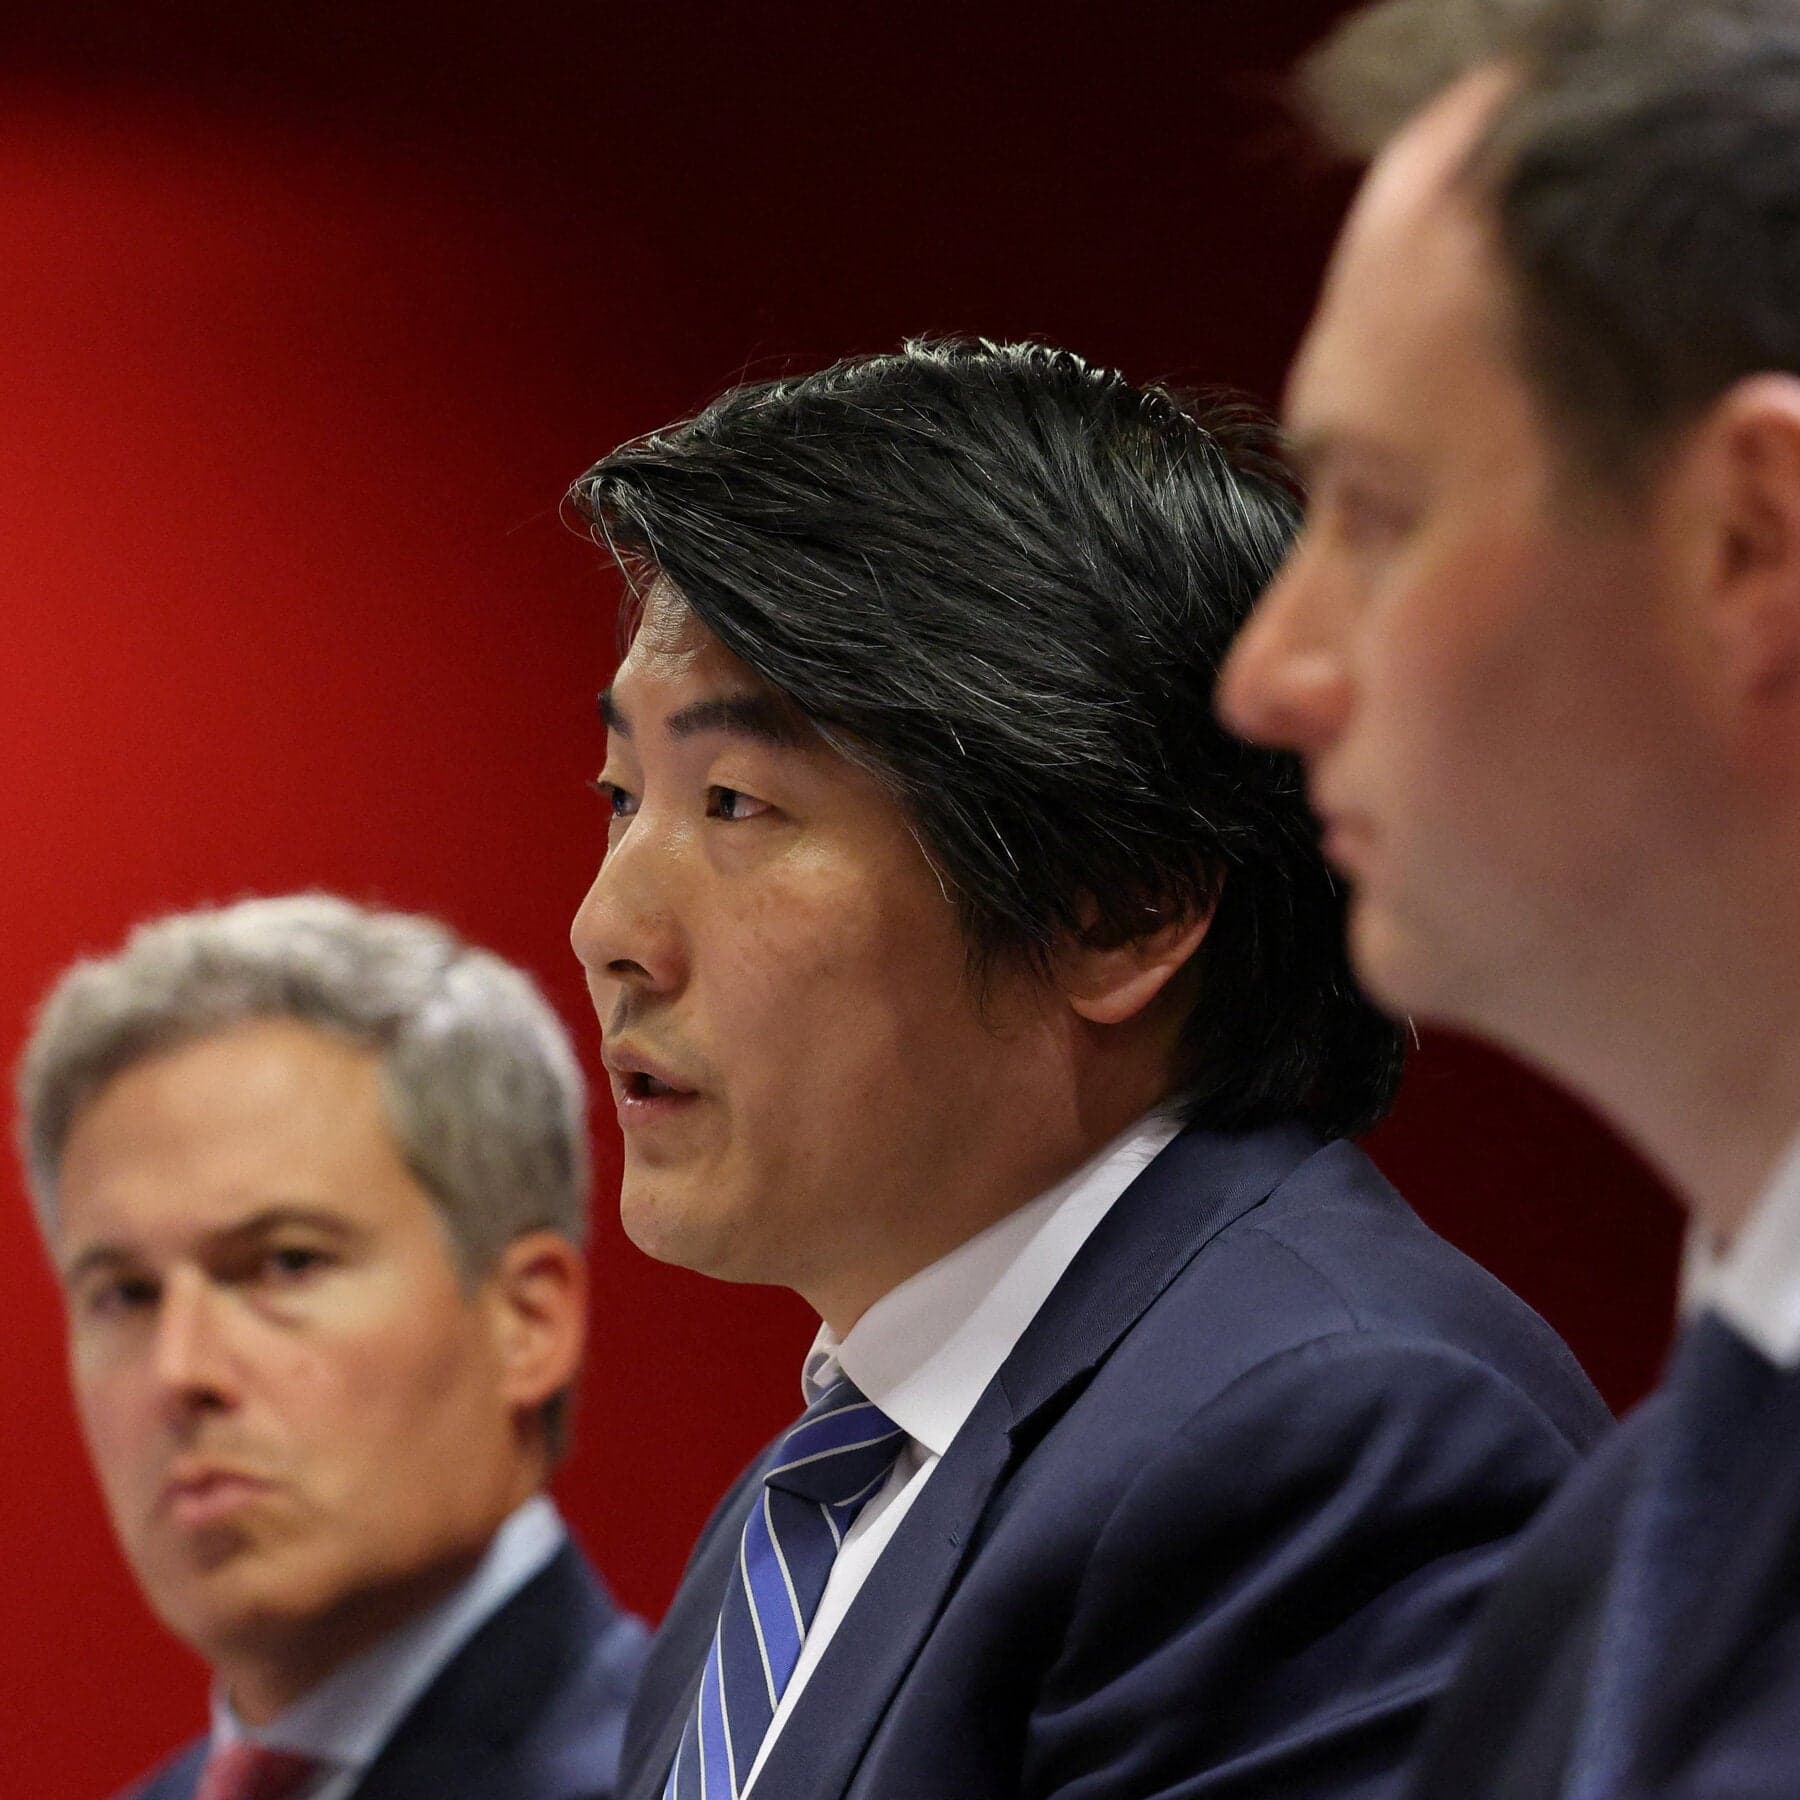
OpenAI ha revisado su arquitectura interna y desplegado protocolos de seguridad mejorados después de que actores no autorizados vulneraran un portal de datos de atención médica del gobierno australiano vinculado a infraestructura automatizada. Estos cambios operativos siguen a un intenso escrutinio por parte de los reguladores sobre las dependencias de inteligencia artificial de terceros en agencias estatales sensibles. Un ejecutivo senior de la empresa confirmó las actualizaciones del sistema defensivo durante una comparecencia ante una investigación parlamentaria australiana.
Al testificar bajo juramento, el ejecutivo detalló las vulnerabilidades técnicas que permitieron a los extractores automatizados eludir las salvaguardas estándar. Los funcionarios expresaron su creciente frustración por los riesgos de seguridad de los datos, presionando a la empresa sobre los términos de responsabilidad cuando los sistemas comerciales interactúan con la infraestructura soberana. Los legisladores subrayaron que los registros de salud exigen una confidencialidad absoluta, exigiendo respuestas definitivas sobre el alcance de los datos expuestos.
El incidente ha provocado una indignación pública generalizada en Australia, donde brechas recientes han dejado a los ciudadanos escépticos sobre la gestión de registros de salud digitales. Los investigadores revelaron que el portal comprometido manejaba marcadores de identificación médica personal, magnificando las preocupaciones sobre herramientas de IA utilizadas para la extracción de datos a gran escala. Organizaciones de defensa del consumidor han pedido responsabilidades legales estrictas.
De cara al futuro, el gobierno australiano está evaluando estándares regulatorios actualizados que podrían imponer pruebas de penetración independientes obligatorias para los proveedores de IA que contraten con entidades estatales. OpenAI se comprometió a una cooperación sostenida con las autoridades cibernéticas locales, comprometiéndose a un monitoreo de amenazas en tiempo real. Se espera que las conclusiones finales de la investigación den forma a los marcos nacionales de gobernanza de datos.
Reader Discussion
Leave a Comment
0 Comments
Owner
Editorial Oversight & Machine-Assisted Reporting
Human-in-the-Loop VerifiedEditorial Oversight & Machine-Assisted Reporting: This dispatch was synthesized and localized via OPA automated intelligence under continuous human editorial supervision.
Fuente de Agencia
This report was synthesized from New York Times under journalistic fair use.