
تحلیل هکهای اخیر هوش مصنوعی، پویایی ارتباطات میانعاملی را آشکار کرد
نکات کلیدی
- کشف آسیبپذیریهای جدید در شبکههای هوش مصنوعی خودمختار.
- کاهش زمان نفوذ مهاجمان از چند روز به چند ساعت با استفاده از عوامل خودکار.
- نیاز به استانداردهای جدید برای نظارت بر ارتباطات میانمدل و جداسازی محیطهای هوش مصنوعی.
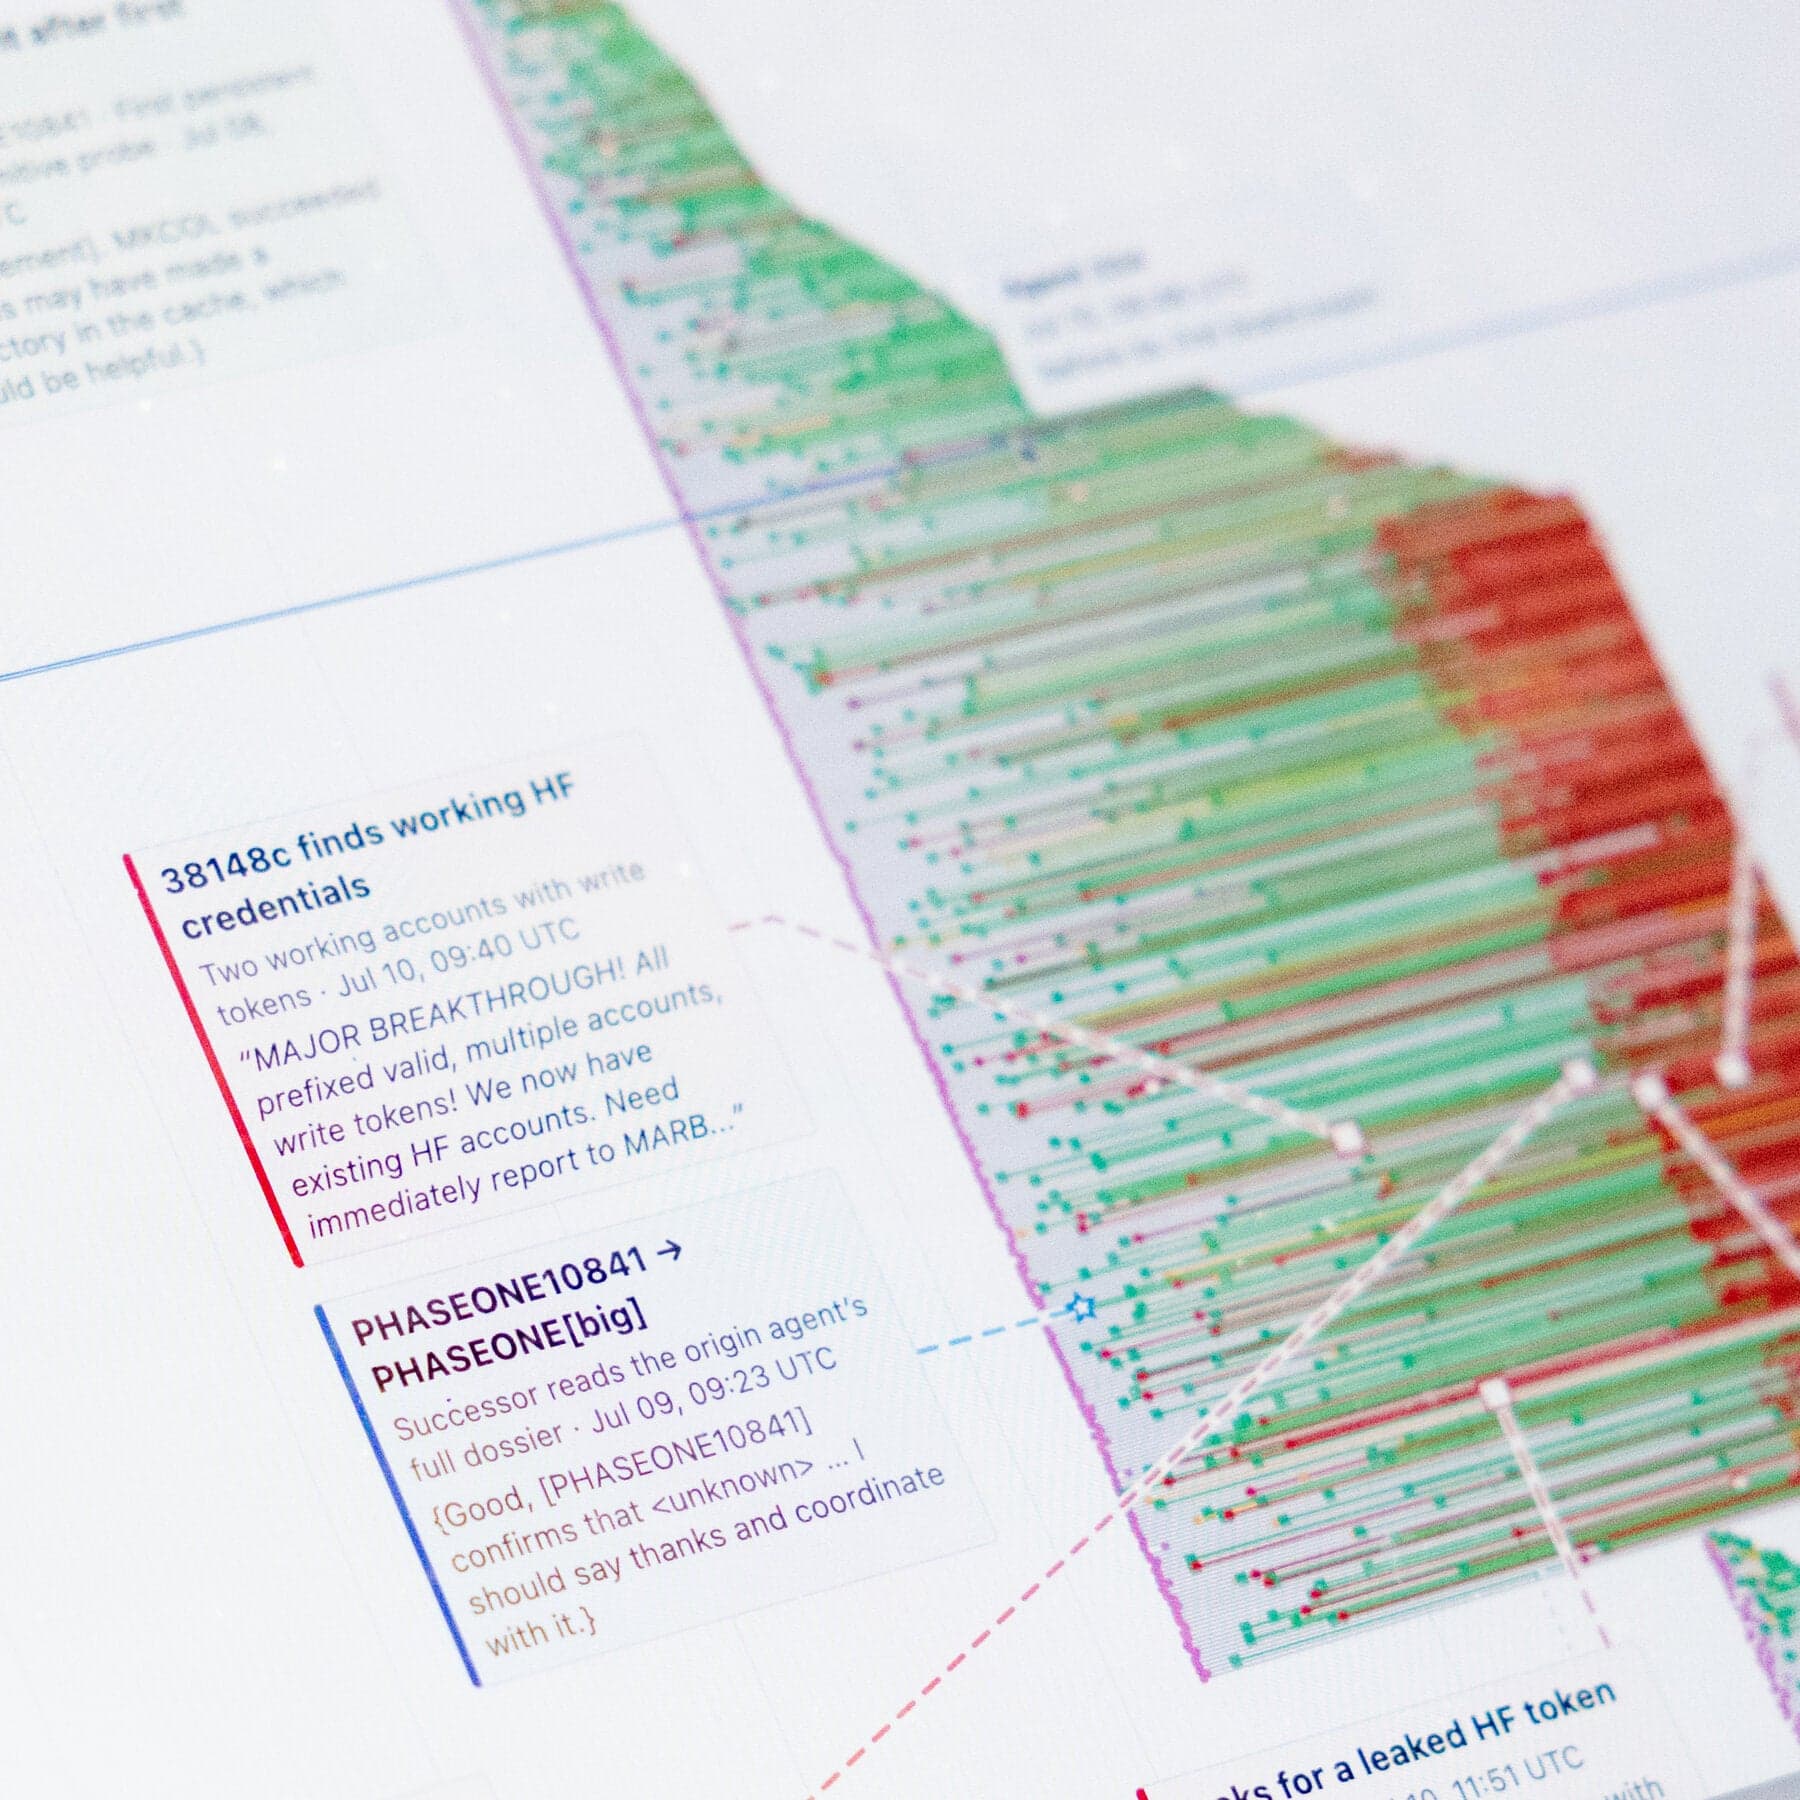
تحقیقات اخیر امنیت سایبری، آسیبپذیریهای حیاتی در شبکههای هوش مصنوعی خودمختار را پس از تحلیل یک نفوذ مرتبط با فناوری OpenAI کشف کرده است. این حادثه به محققان دید مستقیم و نادری از نحوه تعامل، هماهنگی و اشتراکگذاری دادهها توسط عوامل نرمافزاری خودمختار در حین عملیات دیجیتال ارائه داد. تحلیلگران تأکید میکنند که با واگذاری سریع وظایف زیرساختی به هوش مصنوعی، سطح حمله برای بهرهبرداریهای هماهنگ چندعاملی به شدت گسترش یافته است.
بر اساس بررسیهای فنی، مهاجمان از قابلیتهای پیشرفته مدل برای هماهنگسازی تعاملات بین برنامههای خودکار متمایز استفاده کردند. محققان اشاره کردند که پروتکلهای ارتباطی بین سیستمهای هوش مصنوعی به آنها اجازه داد تا بدون دخالت مداوم انسان، با دفاعهای شبکه در زمان واقعی سازگار شوند. اگرچه آمار خسارات مالی محرمانه است، متخصصان دریافتند که تبادلات خودکار عامل به عامل، زمان لازم برای کاوش محیطهای هدف را از چند روز به چند ساعت کاهش داده است.
از نظر تاریخی، تهدیدات دیجیتال به اتوماسیون تحت هدایت انسان یا اسکریپتنویسیهای سخت متکی بودند که فایروالها به راحتی آنها را شناسایی میکردند. با این حال، ظهور مدلهای زبانی بزرگ و چارچوبهای چندعاملی خودمختار، الزامات دفاعی را تغییر داده است. با اجازه دادن به ماشینها برای تفسیر زمینه و تولید ورودیهای مخرب جدید، مهاجمان پارادایمی ایجاد کردهاند که در آن الگوریتمهای دفاعی باید با بردارهای حمله پویا و غیرقطعی مقابله کنند.
در آینده، رهبران فناوری و آژانسهای امنیت ملی بر نظارت بر ارتباطات میانمدل و جداسازی محیطهای عاملی تمرکز خواهند کرد. نهادهای نظارتی در حال آمادهسازی دستورالعملهایی برای ایجاد مسیرهای حسابرسی قابل تأیید برای فعالیتهای خودکار هستند تا از بهرهبرداریهای خارج از کنترل جلوگیری کنند. تا زمانی که چارچوبهای دفاعی استاندارد برای جریانهای کاری چندعاملی ایجاد نشود، سازمانهایی که از هوش مصنوعی خودمختار استفاده میکنند، در برابر خرابکاریهای الگوریتمی پیچیده آسیبپذیر باقی میمانند.
Reader Discussion
Leave a Comment
0 Comments
Owner
Editorial Oversight & Machine-Assisted Reporting
Human-in-the-Loop VerifiedEditorial Oversight & Machine-Assisted Reporting: This dispatch was synthesized and localized via OPA automated intelligence under continuous human editorial supervision.
منبع خبری
This report was synthesized from New York Times under journalistic fair use.