محقق امنیتی آسیبپذیری روز صفرم ویندوز با دسترسی سیستم را افشا کرد
نکات کلیدی
- آسیبپذیری SignDrop دسترسی کامل System را به کاربران استاندارد میدهد.
- مایکروسافت هنوز هیچ وصله امنیتی رسمی برای رفع این نقص منتشر نکرده است.
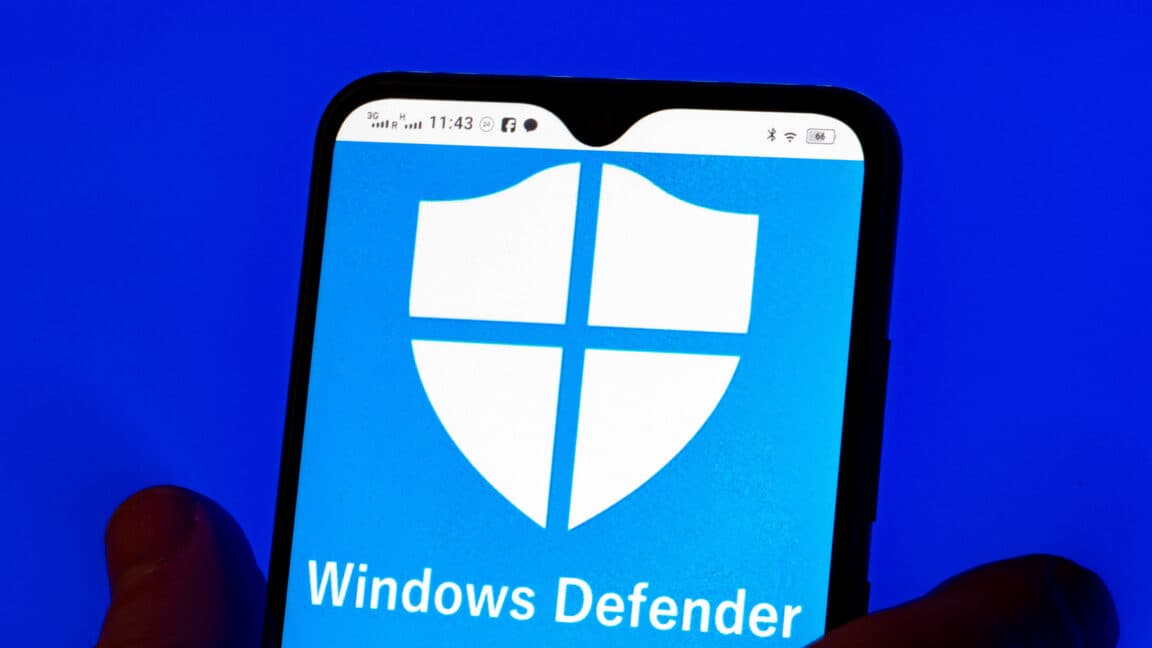
سرویس بینالملل اوپا، ۲۲ آبان (اوپا) — این آسیبپذیری در سامانه ثبت وقایع عمومی (CLFS) نهفته است؛ سرویسی که مایکروسافت از آن برای ثبت فعالیتهای نرمافزارهای حالت کاربر و حالت هسته استفاده میکند. مهاجمان با وادار کردن ابزارهایی مانند ویندوز دیفندر به باز کردن یک کانتنت دستکاریشده CLFS، مکانیسمهای ایجاد فایل را دور زده و به ارتقای سطح دسترسی میرسند. بردار حمله با دستکاری پیوندهای نمادین مدیریت شیء ویندوز کار میکند و دیفندر را وادار میسازد کانتنت یاد شده را در بستر امنیتی موتور ضد بدافزار اجرا کند.
جالب اینجاست که این نقص امنیتی از یک اقدام حفاظتی ناشی میشود که مایکروسافت در اکتبر ۲۰۲۵ برای مسدود کردن آسیبپذیریهای پیشین در CLFS پیادهسازی کرده بود. این مؤلفه دقیقاً مطابق برنامهنویسی مایکروسافت عمل میکند، اما منطق عملیاتی آن راه را برای سوءاستفاده باز میگذارد. مایکروسافت هنوز اصلاحیه یا توصیهنامه رسمی برای رفع این افشاگری منتشر نکرده است.
عضویت در خبرنامه تحلیلی روزانه
مهمترین رویدادهای بینالمللی، تحلیلهای اختصاصی اقتصاد سیاسی و اخبار فوری را هر روز صبح در ایمیل خود دریافت کنید.
Mohammad Karamali
خبرنگار تأییدشده خبرگزاریعضو رسمی سرویس بینالملل و پوشش رویدادهای راهبردی خبرگزاری بینالمللی اوپا (Optimum Public Affairs).
مطالب مرتبط و پیگیریها
سرویس تحریریه
Reader Discussion
Leave a Comment
0 Comments
Owner
Editorial Oversight & Machine-Assisted Reporting
Human-in-the-Loop VerifiedEditorial Oversight & Machine-Assisted Reporting: This dispatch was synthesized and localized via OPA automated intelligence under continuous human editorial supervision.
منبع خبری
This report was synthesized from Ars Technica under journalistic fair use.