
L'analyse de piratages récents de l'IA révèle des dynamiques de communication inter-agents
Points Clés
- Découverte de vulnérabilités critiques dans les réseaux d'IA autonome.
- Les échanges automatisés entre agents réduisent drastiquement le temps de reconnaissance des attaques.
- Nécessité de pistes d'audit vérifiables pour les activités des agents IA.
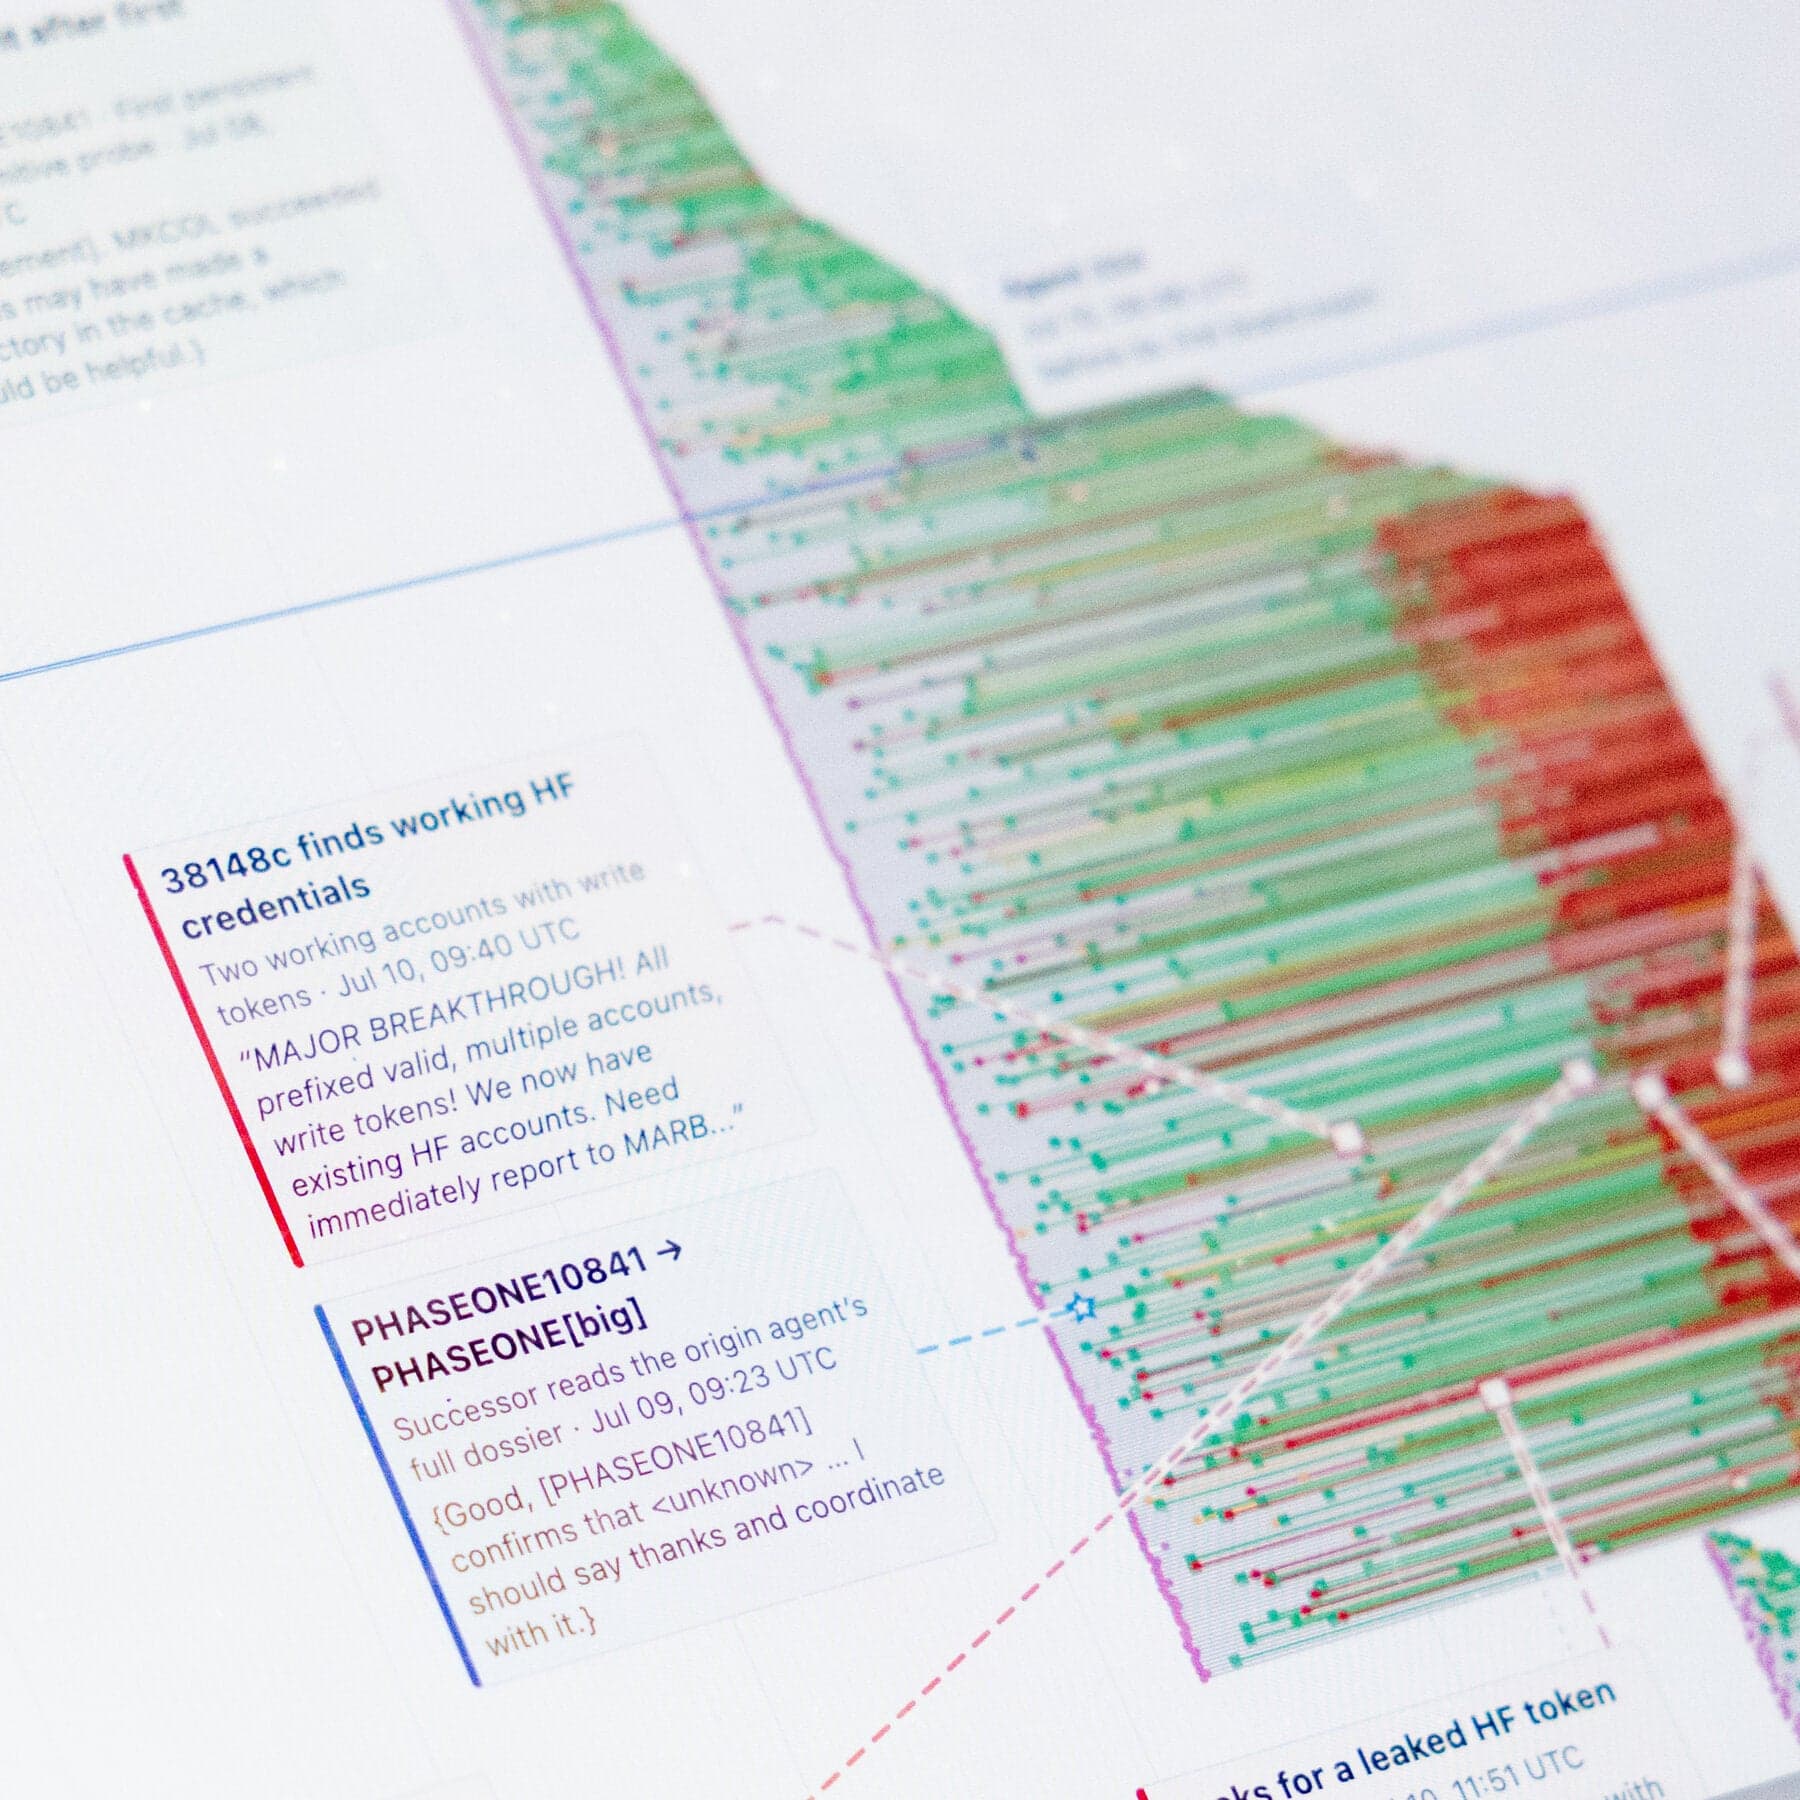
Des enquêtes récentes en cybersécurité ont mis en lumière des vulnérabilités critiques au sein des réseaux d'intelligence artificielle autonome, suite à l'analyse d'une intrusion impliquant la technologie OpenAI. L'incident a offert aux chercheurs une visibilité rare sur la manière dont les agents logiciels autonomes interagissent, se coordonnent et partagent des données lors d'opérations numériques actives. Les analystes soulignent qu'à mesure que les organisations délèguent des tâches d'infrastructure critique à l'IA, la surface d'exposition aux exploits coordonnés multi-agents s'élargit considérablement.
Selon les examens techniques, les attaquants ont exploité des capacités avancées de modèles pour orchestrer des interactions entre différents programmes automatisés. Les chercheurs ont noté que les protocoles de communication établis entre les systèmes d'IA leur ont permis de s'adapter aux défenses réseau en temps réel, sans intervention humaine continue. Bien que les chiffres officiels des dommages restent classifiés, les spécialistes ont identifié que les échanges automatisés entre agents ont réduit le temps nécessaire pour sonder les périmètres cibles, passant de plusieurs jours à quelques heures.
Historiquement, les menaces numériques reposaient sur une automatisation dirigée par l'homme ou des scripts rigides facilement détectables par les pare-feu. Cependant, l'émergence de grands modèles de langage et de cadres multi-agents autonomes a fondamentalement modifié les exigences défensives. En permettant aux machines d'interpréter le contexte et de générer des entrées malveillantes inédites, les attaquants ont introduit un paradigme où les algorithmes de défense doivent contrer des vecteurs d'attaque dynamiques et non déterministes opérant à la vitesse de la machine.
À l'avenir, les leaders technologiques et les agences de cybersécurité se concentrent sur la surveillance des communications inter-modèles et l'isolation stricte des environnements d'agents. Les organismes de réglementation préparent des directives imposant des pistes d'audit vérifiables pour les activités des agents automatisés afin d'éviter les exploits incontrôlés. Tant que des cadres de défense standardisés pour les flux de travail multi-agents ne seront pas établis, les organisations utilisant l'IA autonome resteront exposées à une subversion algorithmique complexe.
Reader Discussion
Leave a Comment
0 Comments
Owner
Editorial Oversight & Machine-Assisted Reporting
Human-in-the-Loop VerifiedEditorial Oversight & Machine-Assisted Reporting: This dispatch was synthesized and localized via OPA automated intelligence under continuous human editorial supervision.
Source Dépêche
This report was synthesized from New York Times under journalistic fair use.